SharePoint-Berechtigungen und Oversharing: Governance vor Copilot
18
.
09
.
2026
12 Min.
min Lesezeit
In den meisten Unternehmen sind SharePoint-Berechtigungen über Jahre gewachsen: Ein Projektordner wurde einmal an „alle" freigegeben, ein Teams-Kanal hat eine eigene Website erzeugt, ein Link für die Geschäftsführung kursiert seit Monaten in einer Mail-Signatur. Niemand hat eine Gesamtsicht, wer wo welche Rechte hat – SharePoint selbst zeigt sie an keiner Stelle vollständig an. Solange Inhalte nur über die Ordnernavigation erreichbar waren, blieb das ein stilles Risiko.
Mit Microsoft 365 Copilot ändert sich das. Der KI-Assistent ändert keine Rechte, aber er macht auffindbar, was bisher nur versteckt war. Eine Frage nach Gehaltsdaten oder Kündigungsschreiben liefert eine Antwort, wenn die fragende Person technisch Zugriff hat – auch wenn niemand ihr diesen Zugriff bewusst gegeben hat. Governance über SharePoint-Berechtigungen ist damit keine Verwaltungsaufgabe mehr, sondern die Voraussetzung für jeden KI-Einsatz. Wie SharePoint als Intranet insgesamt geplant wird, beschreiben wir in unserem Ratgeber zu SharePoint als Intranet für Unternehmen. In diesem Artikel erhalten Sie einen Überblick darüber, wie Oversharing entsteht, wie das Berechtigungsmodell von SharePoint funktioniert, welche Werkzeuge Microsoft mit SharePoint Advanced Management liefert und in welcher Reihenfolge mittelständische Unternehmen ihre Berechtigungen vor dem Copilot-Start in Ordnung bringen.
Was ist Oversharing in SharePoint?
Oversharing bezeichnet den Zustand, in dem Inhalte in SharePoint oder OneDrive für Personen lesbar sind, die sie für ihre Arbeit nicht benötigen. Es entsteht nicht durch einen Angriff, sondern durch Freigaben: durch großzügige Gruppenmitgliedschaften, durch Links ohne Empfängerbindung und durch Ausnahmen, die niemand zurückgenommen hat. In gewachsenen Microsoft-365-Umgebungen ist Oversharing der Normalzustand, nicht die Ausnahme.
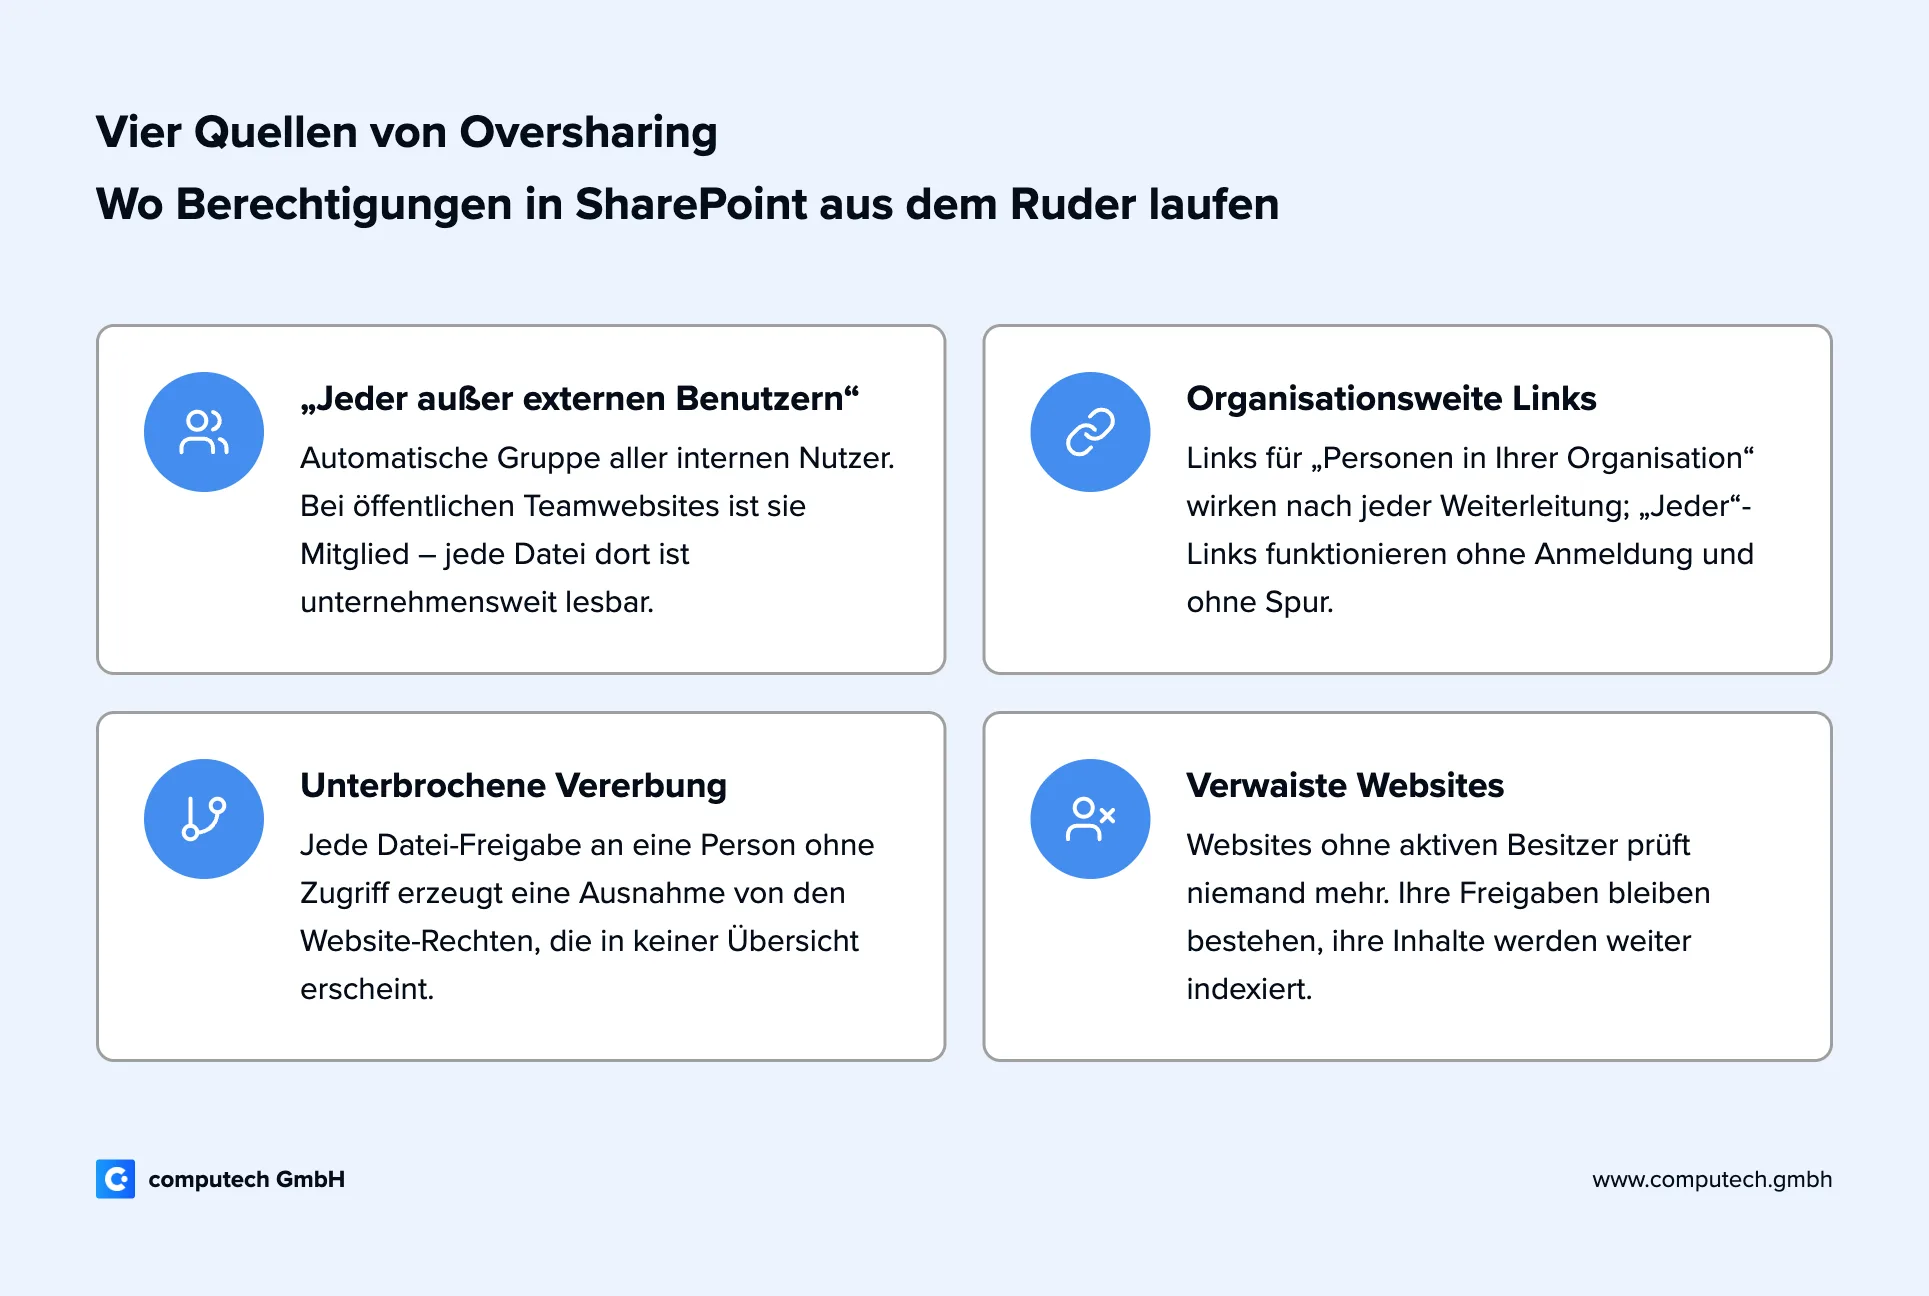
Vier Quellen tauchen in der Praxis immer wieder auf. Sie sind selten das Ergebnis einer bewussten Entscheidung, sondern die Summe vieler kleiner Bequemlichkeiten im Arbeitsalltag.
- Die Gruppe „Jeder außer externen Benutzern": Diese von Microsoft 365 automatisch angelegte Sicherheitsgruppe enthält alle internen Nutzer. Bei Teamwebsites, die als „öffentlich" erstellt wurden, ist sie automatisch Mitglied – jede Datei auf einer solchen Website ist damit für das gesamte Unternehmen lesbar.
- Organisationsweite Freigabelinks: Ein Link vom Typ „Personen in Ihrer Organisation" funktioniert für jede Person im Unternehmen, an die er weitergeleitet wird. Links vom Typ „Jeder" funktionieren sogar ohne Anmeldung und lassen sich nicht nachverfolgen.
- Unterbrochene Vererbung: Wer eine einzelne Datei an eine Person freigibt, die keinen Zugriff auf die Bibliothek hat, erzeugt automatisch eine Ausnahme von den Website-Berechtigungen. Nach einigen Jahren bestehen Bibliotheken aus Dutzenden solcher Sonderfälle, die in keiner Übersicht erscheinen.
- Verwaiste Websites: Websites, deren Besitzer das Unternehmen verlassen haben, werden von niemandem mehr geprüft. Ihre Freigaben bleiben bestehen, ihre Inhalte werden weiter indexiert.
Keine dieser Quellen ist für sich ein Sicherheitsvorfall. Zusammen ergeben sie eine Umgebung, in der die tatsächliche Zugriffslage von der gedachten weit abweicht – und genau diese Abweichung legt Copilot offen.
Wie das Berechtigungsmodell von SharePoint funktioniert
Um Oversharing einordnen zu können, hilft ein Blick auf das Modell dahinter. SharePoint kennt drei Haupttypen von Websites: Teamwebsites für die Zusammenarbeit, Kommunikationswebsites für das Veröffentlichen von Nachrichten und Hubwebsites, die verwandte Websites verbinden. Jede Teamwebsite gehört standardmäßig zu einer Microsoft-365-Gruppe, die auch Postfach, Planner und das zugehörige Team in Microsoft Teams umfasst. Microsoft empfiehlt, die Berechtigungen einer Teamwebsite ausschließlich über diese Gruppe oder das Team zu verwalten, nicht getrennt in SharePoint.
Innerhalb einer Website arbeiten drei Standardgruppen mit festen Berechtigungsstufen. Die Stufen bündeln einzelne Rechte wie „Elemente anzeigen" oder „Listen verwalten" zu Paketen, die sich Gruppen zuweisen lassen.
| Gruppe | Berechtigungsstufe | Was sie erlaubt |
|---|---|---|
| Besucher | Lesen | Seiten und Dokumente anzeigen und herunterladen |
| Mitglieder | Bearbeiten | Dokumente und Listenelemente anlegen, ändern, löschen; Listen verwalten |
| Besitzer | Vollzugriff | Alle Rechte, einschließlich Berechtigungen vergeben und Website verwalten |
Daneben gibt es weitere Stufen wie „Mitwirken" (Inhalte ändern, aber keine Listen verwalten), „Entwerfen" oder den automatisch vergebenen „Beschränkten Zugriff", den SharePoint einträgt, wenn jemand nur ein einzelnes Element sehen darf. Für die meisten mittelständischen Unternehmen reichen die drei Standardgruppen aus. Probleme entstehen fast immer dort, wo zusätzliche Stufen erfunden oder Rechte direkt an Einzelpersonen vergeben werden.
Das zweite zentrale Prinzip ist die Vererbung. Alle Bibliotheken, Ordner und Dateien einer Website übernehmen zunächst die Berechtigungen der Website. Erst wenn jemand die Vererbung bewusst unterbricht oder eine Datei an eine Person ohne Zugriff freigibt, entsteht ein eigener Berechtigungsbereich. Microsoft rät ausdrücklich dazu, die Vererbung so selten wie möglich zu unterbrechen und stattdessen für unterschiedliche Vertraulichkeitsstufen unterschiedliche Websites anzulegen. Eine flache Struktur aus vielen Websites mit einheitlichen Rechten ist leichter zu verwalten als eine tiefe Ordnerhierarchie voller Ausnahmen.
Freigabelinks, Gäste und die Gruppe „Jeder außer externen Benutzern"
Neben Gruppen und Vererbung gibt es einen zweiten Weg, Zugriff zu gewähren: den Freigabelink. Er ist der bequemste und zugleich der am wenigsten sichtbare Mechanismus, weil er an einzelnen Dateien oder Ordnern hängt und in keiner Gruppenübersicht auftaucht.
| Linktyp | Wer ihn nutzen kann | Nachvollziehbarkeit |
|---|---|---|
| Jeder mit dem Link | Alle Personen, auch außerhalb des Unternehmens, ohne Anmeldung | Keine – Zugriffe lassen sich nicht einzelnen Personen zuordnen |
| Personen in Ihrer Organisation | Alle angemeldeten Nutzer des eigenen Mandanten, auch nach Weiterleitung | Eingeschränkt – der Kreis ist das ganze Unternehmen |
| Bestimmte Personen | Nur die beim Freigeben genannten Personen | Vollständig – jeder Zugriff ist einer Person zugeordnet |
Welcher Linktyp Nutzern beim Klick auf „Teilen" vorgeschlagen wird, legt der Mandant fest. Microsoft weist in seiner Dokumentation selbst darauf hin, dass SharePoint die Freigabeeinstellungen standardmäßig auf die freizügigste Option setzt (Stand Juli 2026). Ohne bewusste Entscheidung ist also der weite Link der Standard, und die externe Freigabe ist für die Organisation zunächst aktiviert.
Für die externe Freigabe gibt es vier Stufen: „Jeder", „Neue und vorhandene Gäste", „Vorhandene Gäste" und „Nur Personen in Ihrer Organisation". Einzelne Websites dürfen restriktiver sein als der Mandant, aber nie großzügiger. Sinnvolle Leitplanken sind ein Ablaufdatum für „Jeder"-Links, ein automatisches Ende des Gastzugriffs nach einer festgelegten Zahl von Tagen und die Regel, dass vertrauliche Inhalte auf Websites liegen, für die die externe Freigabe ganz abgeschaltet ist. Diese Entscheidungen gehören in ein Berechtigungskonzept, nicht in die Hand einzelner Nutzer.
Ein Sonderfall ist die bereits erwähnte Gruppe „Jeder außer externen Benutzern". Sie ist kein Freigabelink, sondern eine Sicherheitsgruppe, die jede Person im Unternehmen enthält. Wird sie einer Website oder einer Bibliothek hinzugefügt, ist der Inhalt unternehmensweit lesbar – ohne dass irgendjemand einen Link verschickt hat. In vielen Umgebungen ist sie die größte einzelne Quelle von Oversharing, weil sie bei öffentlichen Teamwebsites automatisch mitgeliefert wird.
Warum Copilot Oversharing sichtbar macht
Microsoft 365 Copilot greift über Microsoft Graph auf E-Mails, Dateien, Chats und SharePoint-Inhalte zu und beantwortet Fragen auf Basis dieser Daten. Dabei gilt ein einfaches Prinzip: Copilot sieht genau das, was die fragende Person sieht – nicht mehr und nicht weniger. Microsoft betont in seiner Bereitstellungsanleitung, dass Copilot und Agents vorhandene Berechtigungen, Freigabeeinstellungen und Richtlinien beachten. Copilot öffnet also keine neue Sicherheitslücke. Es findet die bestehenden.
Der Unterschied zur Zeit vor Copilot liegt in der Auffindbarkeit. Ein falsch abgelegter Ordner mit Gehaltsübersichten war bisher durch Unkenntnis geschützt: Wer nicht wusste, dass er existiert, hat ihn nicht gesucht. Mit Copilot genügt die Frage „Wie hoch ist das Gehalt meiner Kollegin?", und der Assistent fasst zusammen, was er in erreichbaren Dokumenten findet. Aus einem Konfigurationsfehler, den niemand bemerkt hat, wird eine Antwort im Chatfenster. Wie Copilot SharePoint als Wissensbasis nutzt und warum saubere Strukturen dafür entscheidend sind, erklärt unser Artikel Microsoft 365 Copilot einführen: SharePoint als Wissensbasis für die KI.
Als erste Reaktion hatte Microsoft die eingeschränkte SharePoint-Suche eingeführt, eine Zulassungsliste von höchstens 100 Websites, die Copilot durchsuchen darf. Diese Notbremse läuft aus: Seit dem 31. Juli 2026 lässt sie sich nicht mehr neu aktivieren, und Microsoft stellt klar, dass sie nie eine Sicherheitsgrenze war und keine Berechtigungen ändert. An ihre Stelle treten die Governance-Werkzeuge aus SharePoint Advanced Management, die im nächsten Abschnitt beschrieben werden. Wer die Einführung von Copilot insgesamt plant, findet den Rahmen in unserem Ratgeber zu Microsoft 365 Copilot für KMU.
SharePoint Advanced Management: die Werkzeuge gegen Oversharing
SharePoint Advanced Management (SAM) ist Microsofts Governance-Paket für SharePoint und OneDrive. Es bündelt Berichte, Richtlinien und Zugriffskontrollen, mit denen Administratoren die Ausbreitung von Inhalten steuern, den Lebenszyklus von Websites verwalten und übermäßige Freigaben erkennen und beheben. Für die Lizenzierung gilt seit 2026 eine Regel, die viele Unternehmen nicht kennen: Sobald mindestens einem Nutzer im Mandanten eine Microsoft-365-Copilot-Lizenz zugewiesen ist, stehen die Funktionen von SharePoint Advanced Management ohne Zusatzkosten zur Verfügung. Unternehmen ohne Copilot können SAM als Add-on „Plan 1" über das Admin Center oder einen Cloud Solution Provider beziehen.
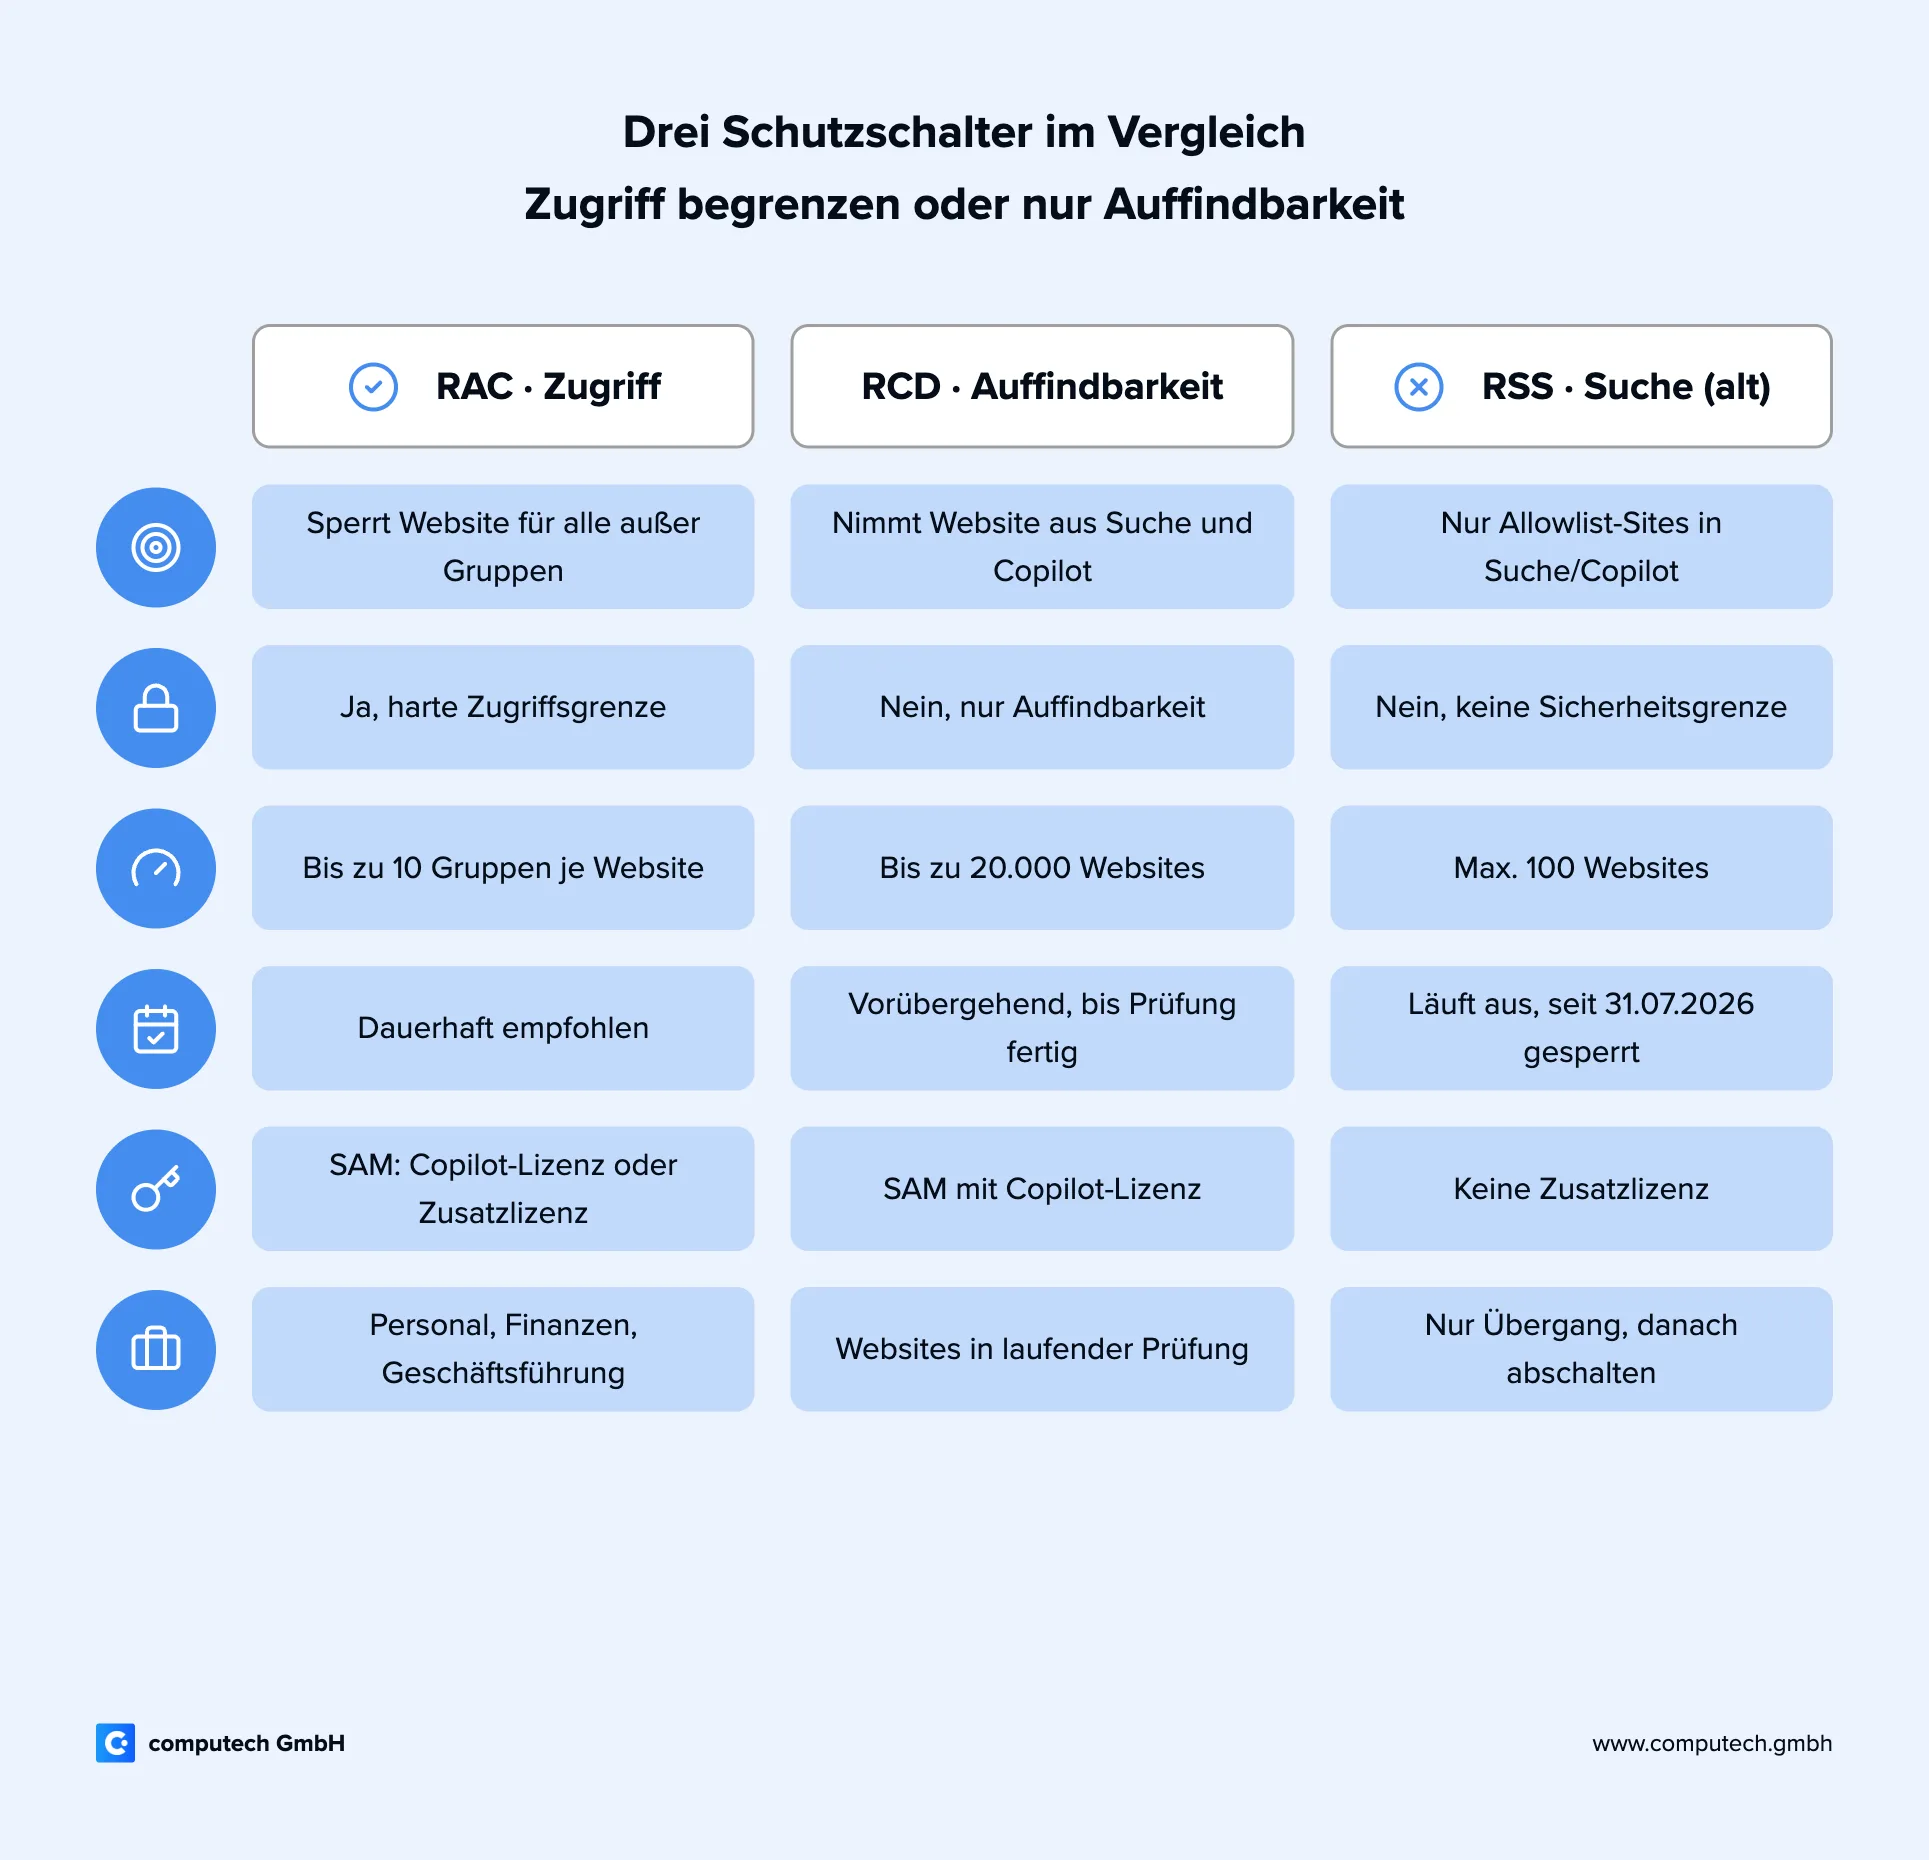
Den Einstieg bilden die Berichte zur Datenzugriffsgovernance. Momentaufnahme-Berichte zeigen die aktuelle Berechtigungsstruktur aller Websites – etwa welche Websites Tausende Nutzer, Gäste oder die Gruppe „Jeder außer externen Benutzern" enthalten – sowie alle Websites, auf die ein bestimmter Nutzer zugreifen kann. Aktivitätsberichte verfolgen die vergangenen 28 Tage: Auf welchen Websites wurden die meisten Freigabelinks erstellt, wo wurde für das ganze Unternehmen freigegeben? Microsoft empfiehlt, die Momentaufnahme vierteljährlich und die Aktivitätsberichte monatlich auszuwerten. Ein Änderungsverlauf über 180 Tage zeigt zusätzlich, wer welche Einstellung wann verändert hat.
Aus einem Bericht heraus können Administratoren eine Websitezugriffsüberprüfung anstoßen. Der Websitebesitzer erhält eine E-Mail mit genau den Freigaben, die auffällig sind, und bereinigt sie selbst – bis zu 1.000 solcher Überprüfungen pro Monat. Diese Delegation ist bewusst gewählt: Aus Compliance-Gründen sehen Administratoren keine Inhalte auf Dateiebene, und Websitebesitzer wissen am besten, wer welche Dokumente braucht.
Für Websites mit besonders sensiblen Inhalten gibt es zwei Schutzschalter, die häufig verwechselt werden. Die eingeschränkte Zugriffssteuerung (Restricted Access Control) begrenzt den Zugriff auf eine Website auf Mitglieder von bis zu zehn Sicherheitsgruppen aus Microsoft Entra ID – auch dann, wenn jemand eine ältere Berechtigung oder einen Link besitzt. Suche und Copilot respektieren diese Grenze. Die eingeschränkte Inhaltsermittlung (Restricted Content Discovery) dagegen nimmt eine Website nur aus der organisationsweiten Suche und aus Copilot-Antworten heraus, ohne die Berechtigungen zu ändern: Wer den Pfad kennt, kommt weiter an die Inhalte. Microsoft bezeichnet sie ausdrücklich als vorübergehende Kontrolle für die Zeit, in der Berechtigungen überprüft werden. Ergänzt wird das Paket durch Vertraulichkeitsbezeichnungen aus Microsoft Purview, die ein Dokument auch dann schützen, wenn es die Website verlässt.
Governance vor Copilot: die Reihenfolge für den Mittelstand
Die Werkzeuge allein räumen keine Berechtigungen auf. Entscheidend ist die Reihenfolge und ein klares Rollenmodell. In der Praxis hat sich eine Aufteilung in drei Verantwortungen bewährt: Die IT sperrt die größten Risiken und liefert Berichte, die Websitebesitzer entscheiden mit einer Frist, welche Freigaben bleiben, und eine Governance-Rolle hält den Zustand dauerhaft. Was IT-Governance grundsätzlich leistet, erklärt unser Lexikon; für SharePoint lässt sie sich in vier Phasen übersetzen.
Am Anfang steht die Bestandsaufnahme. Die Inhaltsverwaltungsbewertung aus SharePoint Advanced Management fasst die wichtigsten Berichte zusammen und benennt Websites, die Aufmerksamkeit brauchen; Microsoft rät, sie alle 30 Tage zu wiederholen. Ergänzt wird sie durch die Momentaufnahme der Websiteberechtigungen. Das Ergebnis ist eine Liste von Websites, geordnet nach Risiko: vertrauliche Inhalte mit „Jeder"-Links, öffentliche Websites ohne Besitzer, große Zielgruppen mit unterbrochener Vererbung.
Darauf folgen Sofortmaßnahmen, die wenig Abstimmung brauchen: „Jeder"-Links abschalten oder mit Ablaufdatum versehen, den Standard-Linktyp auf „Bestimmte Personen" setzen, inaktive Websites archivieren und die eingeschränkte Zugriffssteuerung für Personal-, Finanz- und Geschäftsführungswebsites aktivieren. Diese Schritte reduzieren die Angriffsfläche innerhalb weniger Tage, ohne dass ein einzelner Websitebesitzer beteiligt werden muss.
Die dritte Phase ist die eigentliche Bereinigung durch die Websitebesitzer. Über Websitezugriffsüberprüfungen erhalten sie ihre auffälligen Freigaben und eine Frist von einigen Wochen. Erfahrungswerte aus Beratungsprojekten liegen bei zwei bis drei Monaten für einen Mandanten mittlerer Größe. Erst wenn die Reviews abgeschlossen sind, ist der Copilot-Start für die breite Belegschaft sinnvoll; ein Pilot mit wenigen Nutzern auf geprüften Websites kann parallel laufen.
Die vierte Phase ist der Regelbetrieb. Er besteht aus einem Berechtigungskonzept, das für ein mittelständisches Unternehmen auf eine Seite passt: zwei Besitzer je Website, ein Standard-Linktyp, eine Regel für externe Freigaben, drei Vertraulichkeitsbezeichnungen und ein fester Prüfrhythmus – Aktivitätsberichte monatlich, Momentaufnahme vierteljährlich, Websitenachweise einmal im Jahr. Dahinter steht das Prinzip der minimalen Rechte, wie es auch das Zero-Trust-Modell beschreibt. Da Berechtigungsprüfungen personenbezogene Daten berühren und Artikel 32 der DSGVO angemessene Zugriffskontrollen verlangt, gehören Datenschutzbeauftragte und Betriebsrat von Beginn an in das Projekt. Welche Datenschutzfragen Copilot darüber hinaus aufwirft, behandelt unser Artikel Microsoft 365 Copilot: Datenschutz, DSGVO und Compliance.
Häufige Fragen rund um SharePoint-Berechtigungen und Oversharing
Was ist Oversharing in SharePoint und warum wird es mit Copilot zum Risiko?
Oversharing bedeutet, dass Inhalte für mehr Personen lesbar sind, als sie fachlich benötigen – durch weite Gruppen, offene Links oder vergessene Ausnahmen. Copilot ändert diese Rechte nicht, macht die Inhalte aber per Frage auffindbar. Was bisher nur fand, wer den Ablageort kannte, liefert der Assistent jetzt als Zusammenfassung. Das Risiko liegt also in den bestehenden Berechtigungen, nicht in der KI.
Was ist der Unterschied zwischen Freigabe-Links und direkten Berechtigungen in SharePoint?
Direkte Berechtigungen werden über Gruppen an Websites, Bibliotheken oder Ordner vergeben und erscheinen in der Berechtigungsübersicht der Website. Freigabelinks hängen an einzelnen Dateien oder Ordnern, entstehen beim Klick auf „Teilen" und tauchen in keiner Gruppenliste auf. Ein Link vom Typ „Personen in Ihrer Organisation" wirkt dabei wie eine unternehmensweite Freigabe, sobald er weitergeleitet wird.
Was bedeutet die Gruppe „Jeder außer externen Benutzern" in SharePoint?
Es handelt sich um eine automatisch angelegte Sicherheitsgruppe, die alle internen Nutzer eines Microsoft-365-Mandanten enthält, aber keine Gäste. Bei öffentlichen Teamwebsites ist sie standardmäßig Mitglied. Inhalte, die für diese Gruppe freigegeben sind, kann jede Person im Unternehmen lesen – und Copilot in Antworten verwenden. Die Berichte von SharePoint Advanced Management zeigen, wo diese Gruppe überall eingetragen ist.
Ist SharePoint Advanced Management in der Copilot-Lizenz enthalten?
Ja. Sobald mindestens einem Nutzer im Mandanten eine Microsoft-365-Copilot-Lizenz zugewiesen ist, erhalten die SharePoint-Administratoren Zugriff auf die Funktionen von SharePoint Advanced Management. Der lizenzierte Nutzer muss dafür kein Administrator sein. Unternehmen ohne Copilot können das Paket als Add-on „Plan 1" beziehen; einzelne Sonderfunktionen sind nur mit diesem Add-on verfügbar.
Ersetzt Restricted Content Discovery ein Berechtigungskonzept?
Nein. Die eingeschränkte Inhaltsermittlung entfernt eine Website nur aus Suche und Copilot-Antworten, ändert aber keine Berechtigungen. Wer den Pfad kennt, erreicht die Inhalte weiterhin. Microsoft beschreibt die Funktion als vorübergehende Maßnahme für die Zeit, in der Berechtigungen überprüft werden. Dauerhaften Schutz bieten bereinigte Berechtigungen, die eingeschränkte Zugriffssteuerung und Vertraulichkeitsbezeichnungen.
Fazit: Berechtigungshygiene ist die Eintrittskarte für Copilot
SharePoint-Berechtigungen waren lange ein Thema für Administratoren. Mit Microsoft 365 Copilot werden sie zu einer Frage der Unternehmensführung, weil jede zu weite Freigabe per Chat abrufbar wird. Die gute Nachricht: Microsoft liefert mit SharePoint Advanced Management die Berichte und Kontrollen dafür mit, sobald eine Copilot-Lizenz im Mandanten vorhanden ist. Die schlechte: Kein Werkzeug ersetzt die Entscheidung, wer welche Inhalte wirklich braucht.
Die Reihenfolge ist deshalb nicht verhandelbar – erst Bestandsaufnahme und Sofortmaßnahmen, dann die Überprüfung durch die Websitebesitzer, dann der breite Copilot-Start. Wer diese Schritte mit einem schlanken Berechtigungskonzept und festen Prüfrhythmen verbindet, gewinnt nicht nur Sicherheit, sondern auch bessere Copilot-Antworten aus aufgeräumten Inhalten. computech begleitet mittelständische Unternehmen bei der Berechtigungsanalyse, der Einrichtung von SharePoint Advanced Management und der Governance rund um Microsoft 365 – vom ersten Bericht bis zum Regelbetrieb.